
NetBox sert à transformer une documentation réseau dispersée en une source de référence exploitable : équipements, baies, circuits, VLAN et gestion des adresses IP peuvent être reliés dans un même modèle. Pour une installation NetBox, le choix le plus pratique dépend surtout de l’usage : Linux convient à un serveur durable, NetBox avec Docker facilite les essais et les mises à jour, tandis que NetBox sur Windows passe généralement par Docker Desktop, WSL2 ou une machine virtuelle Linux. Une installation Windows native n’est pas la voie prise en charge à privilégier.
Le fil conducteur sera celui d’une petite PME qui veut remplacer ses fichiers Excel par un inventaire réseau fiable. Le bon réflexe consiste à commencer par un environnement de test, définir les sauvegardes, puis importer les données par petites étapes. NetBox n’invente pas une cartographie correcte à partir d’un réseau mal documenté : il fournit un modèle, des contrôles et une API. La qualité de la configuration NetBox dépend donc autant de la méthode d’import que du choix entre Linux, Docker ou Windows.
En bref
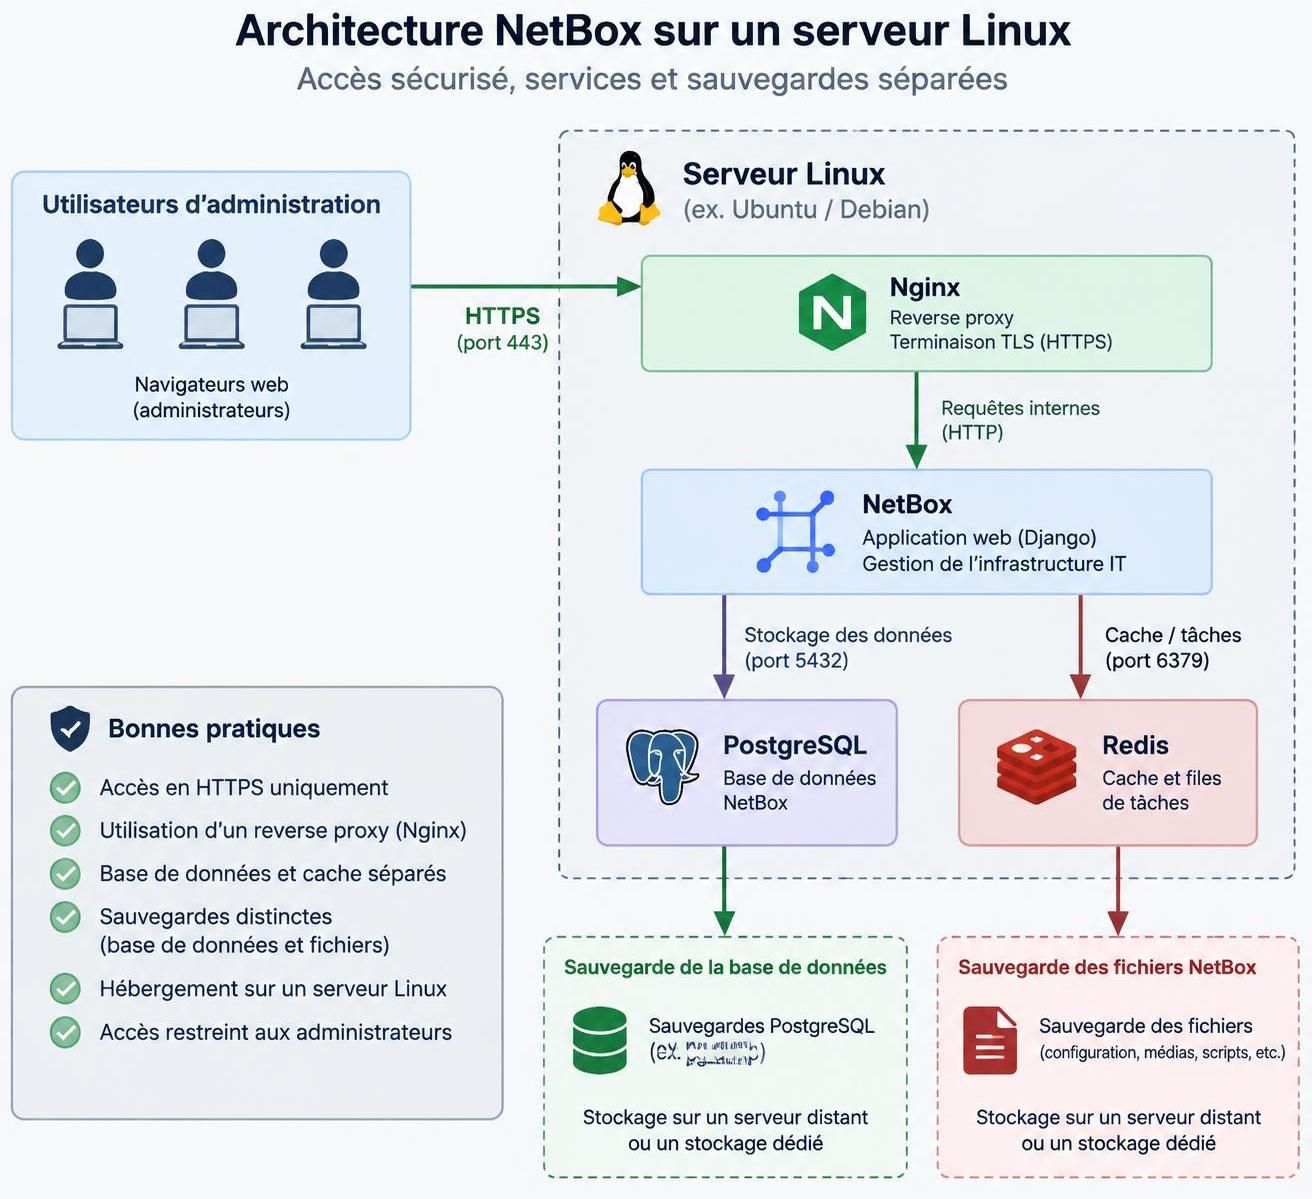
- Pour une installation durable, privilégier NetBox sur Linux avec PostgreSQL, Redis et un serveur web Nginx placé en frontal.
- Pour un laboratoire ou une évaluation, NetBox avec Docker Compose réduit les manipulations et facilite le retour à un état connu.
- Sur Windows, utiliser Docker Desktop avec WSL2 pour tester, ou une machine virtuelle Linux pour se rapprocher d’un serveur de production.
- Avant de charger les données, créer un compte administrateur, vérifier les volumes persistants et tester une restauration de sauvegarde.
Installer NetBox sur Linux : une base adaptée à un serveur durable
Pour un service utilisé par plusieurs équipes, Linux reste le choix que je recommande. La pile est explicite : NetBox s’exécute avec Python, PostgreSQL stocke les données, Redis sert de broker et de cache, et un serveur applicatif répond aux requêtes. Nginx peut ensuite recevoir le trafic HTTPS et le transmettre à l’application. Chaque composant a un rôle distinct, ce qui aide à isoler une panne au lieu de chercher au hasard dans une installation monolithique.
Sur Debian ou Ubuntu Server, commencez par une machine dédiée ou une VM avec une adresse IP stable, un nom DNS et une synchronisation horaire fonctionnelle. Les versions de Python, PostgreSQL et Redis doivent correspondre aux prérequis de la version NetBox choisie : ces dépendances évoluent, alors vérifiez la documentation officielle avant d’installer les paquets. Ne partez pas du principe qu’une version fournie par une ancienne image système convient automatiquement.
Installez ensuite PostgreSQL, Redis, Python et les outils de compilation requis par les dépendances. Créez dans PostgreSQL une base et un compte de service réservés à NetBox, avec les droits nécessaires sur cette base, sans réutiliser le superutilisateur PostgreSQL. Cette séparation limite les dégâts si un identifiant d’application est exposé et rend les opérations de sauvegarde plus lisibles.
Récupérez une version publiée de NetBox depuis le dépôt officiel plutôt que de déployer directement une branche de développement. Après extraction dans un répertoire comme /opt/netbox, créez le lien de version prévu par la procédure de déploiement, puis copiez le fichier d’exemple de configuration. Il faut notamment renseigner les hôtes autorisés, les paramètres de base de données, les accès à Redis et une clé secrète générée pour l’instance. Une clé copiée depuis un exemple ou partagée entre plusieurs environnements n’a rien à faire sur un serveur exposé.
La procédure de mise à niveau du projet applique les migrations de base de données et prépare les fichiers statiques. Avant de la lancer, une sauvegarde cohérente de PostgreSQL et du répertoire de configuration évite de transformer une erreur de manipulation en incident durable. Créez ensuite le compte administrateur avec la commande de gestion fournie par NetBox, puis installez les unités systemd correspondant au service web applicatif et au processus de tâches en arrière-plan.
NetBox ne doit pas être exposé directement au réseau public par son serveur applicatif. Configurez Nginx comme proxy inverse, activez HTTPS, limitez les noms d’hôtes autorisés et n’ouvrez que les ports nécessaires dans le pare-feu. Dans la PME de notre exemple, l’interface peut être accessible depuis le réseau d’administration et le VPN, sans être publiée sur Internet. C’est généralement plus sûr et plus simple que de multiplier les mécanismes d’accès après coup.
Avant de saisir l’inventaire réseau, testez le redémarrage des services et vérifiez les journaux systemd, ceux de Nginx et ceux de PostgreSQL. Un contrôle utile consiste à créer un site, un préfixe IP et un équipement de test, puis à vérifier que les données restent présentes après redémarrage. Une installation Linux bien construite se reconnaît moins à la page de connexion qu’à sa capacité à redémarrer proprement et à être restaurée.
Repère pratique : les paquets exacts changent selon la distribution et la version de NetBox. Prenez la documentation officielle de cette version comme référence, et conservez dans votre procédure les versions déployées ainsi que les fichiers modifiés.
Déployer NetBox avec Docker Compose pour un laboratoire ou une équipe pilote
Docker est souvent le moyen le plus rapide de découvrir NetBox sans assembler chaque dépendance à la main. Le projet communautaire netbox-docker fournit une configuration Compose qui orchestre les conteneurs de l’application et des services associés. Pour un laboratoire, cette approche évite d’installer Python, PostgreSQL et Redis directement sur le système hôte. Elle permet aussi de reconstruire l’environnement à partir d’une configuration versionnée plutôt que d’une succession de réglages oubliés.
Installez Docker Engine et le greffon Docker Compose sur un hôte Linux, ou Docker Desktop sur un poste compatible. Récupérez ensuite le dépôt netbox-docker officiel et lisez les fichiers d’environnement et la documentation livrés avec la version retenue. Les noms des variables et l’organisation du dépôt peuvent évoluer : mieux vaut suivre les exemples du dépôt correspondant au tag utilisé que recopier une commande trouvée pour une version ancienne.
Une séquence de démarrage courante consiste à cloner le dépôt, vérifier les paramètres, puis lancer docker compose pull et docker compose up -d. La première commande récupère les images définies par le projet ; la seconde crée et démarre les services en arrière-plan. Utilisez un tag ou une version publiée et documentée, pas une image flottante dont le contenu pourrait changer lors d’un redéploiement.
Après le démarrage, contrôlez l’état des conteneurs avec docker compose ps et examinez les journaux avec docker compose logs. Un conteneur « démarré » ne garantit pas que l’application soit prête : PostgreSQL peut encore initialiser sa base, une migration peut échouer ou un paramètre de configuration peut empêcher NetBox de répondre. Attendez l’état de santé attendu et vérifiez l’interface depuis le navigateur avant de créer des objets.
Le compte administrateur se crée avec la commande de gestion exécutée dans le conteneur NetBox, selon la méthode décrite par le dépôt. Il est préférable de créer ce compte explicitement plutôt que de s’appuyer sur un mot de passe d’exemple ou une valeur par défaut. Les paramètres propres à l’instance doivent être conservés dans les fichiers ou variables prévus, et non dans une modification manuelle faite à l’intérieur d’un conteneur : celui-ci peut être recréé lors d’une mise à jour.
Le point qui piège souvent les débutants, ce sont les volumes. Un conteneur est remplaçable ; les données de PostgreSQL, elles, ne doivent pas disparaître avec lui. Vérifiez quels volumes sont déclarés par Compose, identifiez où les données résident et mettez en place une sauvegarde cohérente de la base et de la configuration. Une sauvegarde des seuls fichiers Compose ne permet pas de récupérer les équipements, les adresses et les relations entre objets.
Pour un usage partagé, ajoutez un proxy HTTPS en frontal ou adaptez l’architecture documentée par le projet. N’exposez pas directement le port de l’application à tous les réseaux et ne confondez pas le réseau privé entre conteneurs avec une politique de sécurité complète. Le filtrage réseau, les mises à jour des images, les secrets et les sauvegardes restent à gérer. Docker simplifie le déploiement ; il ne supprime pas l’exploitation.
Dans notre PME fictive, Compose convient bien à une démonstration auprès de l’équipe réseau : quelques équipements et un plan IP peuvent être modélisés avant de décider d’une mise en production. Pour le serveur durable, il faut ensuite formaliser la restauration, la supervision et les mises à jour. La facilité de lancement est un avantage ; prendre un environnement de test pour un service prêt à exploiter serait une erreur.
NetBox sur Windows : passer par WSL2, Docker Desktop ou une machine virtuelle
NetBox sur Windows ne signifie généralement pas installer l’application comme un service Windows natif. Le projet s’appuie sur un environnement Linux et une pile composée de Python, PostgreSQL, Redis et d’un serveur applicatif. Tenter de reproduire manuellement cette pile avec des services Windows séparés complique les mises à jour et éloigne des procédures courantes. Pour un poste de travail ou un laboratoire, Docker Desktop avec le moteur WSL2 est la voie la plus simple.
Vérifiez d’abord que la virtualisation matérielle est activée dans le BIOS ou l’UEFI, puis installez WSL2 et une distribution Linux prise en charge. Docker Desktop doit être configuré pour utiliser l’intégration WSL de cette distribution. Gardez le dépôt et les fichiers du projet dans le système de fichiers Linux lorsque c’est possible : les opérations nombreuses sur des volumes montés depuis Windows peuvent être moins fluides, et les différences de permissions ou de fins de ligne sont parfois source de comportements surprenants.
Une fois Docker opérationnel dans ce contexte, le déploiement suit les mêmes principes que sur Linux : dépôt netbox-docker, configuration relue, images versionnées, lancement avec Compose et contrôle des journaux. L’interface est accessible depuis le navigateur Windows au moyen du port publié par la configuration. Si le service n’est pas joignable, contrôlez d’abord le port, l’état des conteneurs et les règles du pare-feu Windows, plutôt que de modifier au hasard les paramètres internes de NetBox.
Docker Desktop convient à l’apprentissage et aux démonstrations locales, pas à une installation de production improvisée sur le PC d’un salarié. La machine peut être suspendue, redémarrée ou utilisée avec un compte qui n’a pas les mêmes droits qu’un serveur d’exploitation. Les sauvegardes du volume Docker doivent aussi être comprises et testées ; copier simplement le dossier du dépôt ne préserve pas la base PostgreSQL.
Pour un environnement Windows Server ou un service qui doit rester disponible, une machine virtuelle Linux est plus propre. L’hyperviseur peut être Hyper-V ou une autre plateforme déjà exploitée dans l’entreprise. La VM reçoit une adresse stable, des ressources définies, des sauvegardes centralisées et un système Linux maintenu selon les pratiques habituelles. NetBox fonctionne alors dans son environnement attendu, même si l’infrastructure physique ou virtuelle sous-jacente repose sur Windows.
Cette distinction évite un faux débat. Le choix n’est pas réellement « Linux contre Windows » pour le code de NetBox : il s’agit de choisir comment fournir un environnement Linux et qui en assurera le maintien. Pour un administrateur Windows qui veut découvrir l’outil, WSL2 et Docker Desktop sont adaptés. Pour un inventaire réseau utilisé par plusieurs sites, une VM Linux administrée comme les autres serveurs est plus prévisible.
Si la connexion passe par un proxy d’entreprise, configurez aussi Docker et WSL pour accéder aux registres d’images et aux dépôts nécessaires. Les téléchargements bloqués se manifestent parfois comme des erreurs Compose alors que l’application n’a pas encore été créée. Enfin, évitez de placer des secrets dans un dépôt Git synchronisé ou un dossier partagé sans contrôle d’accès : le confort du poste de travail ne doit pas conduire à laisser les identifiants de la base en clair.
Décision simple : WSL2 pour apprendre, VM Linux pour un service partagé et durable. Une installation Windows native construite à la main apporte peu de bénéfices et augmente le coût de maintenance.
Choisir entre Linux, Docker et Windows selon le contexte
Il n’existe pas un déploiement unique qui convienne à tous les usages. Pour un technicien qui veut découvrir la gestion des adresses IP, Docker Compose donne rapidement un environnement reproductible. Pour une équipe qui s’appuie quotidiennement sur l’inventaire réseau, un serveur Linux ou une VM Linux facilite la supervision et les sauvegardes. Le poste Windows reste utile comme point d’accès ou machine de laboratoire, mais il ne devrait pas devenir le serveur caché dont dépend toute la documentation.
| Option | Usage adapté | Point de vigilance |
|---|---|---|
| Linux dédié ou VM Linux | Service partagé, exploitation durable | Maintenir les dépendances, les services et le proxy HTTPS |
| Docker Compose sur Linux | Test, pilote, déploiement reproductible | Gérer les volumes, les versions et les sauvegardes de PostgreSQL |
| Docker Desktop avec WSL2 | Apprentissage sur un poste Windows | Ne pas assimiler le poste de test à un serveur disponible en continu |
| VM Linux sur un hôte Windows | Service durable dans une infrastructure Windows existante | Prévoir ressources, réseau, sauvegarde et cycle de vie de la VM |
Pour la PME du fil conducteur, le déploiement peut commencer par Docker sur un poste technique. L’équipe y valide la nomenclature des sites, les rôles des équipements et les conventions d’adressage. Dès que les autres équipes s’appuient sur ces données, la cible doit migrer vers un serveur contrôlé, avec sauvegarde régulière, accès limité et procédure de mise à jour. Il est plus sain de planifier cette transition que de transformer un prototype en production par inertie.
La performance dépend moins d’un choix abstrait entre conteneur et système installé que des ressources, du volume de données et de la qualité de la base. PostgreSQL mérite une attention particulière : sauvegardes testées, espace disque surveillé et accès réseau restreint. Redis doit être traité comme un service requis par l’application, pas comme un composant décoratif qu’on supprime pour gagner un conteneur.
Pour l’accès web, Nginx est une option courante de serveur web frontal. Il termine TLS, transmet les requêtes vers l’application et peut centraliser une partie des journaux. Son rôle n’est pas de remplacer les contrôles d’accès de NetBox. Les comptes doivent avoir des permissions adaptées et les interfaces d’administration ne devraient pas être accessibles depuis un réseau invité ou directement depuis Internet sans besoin explicite.
La manière de modifier la configuration compte aussi. Sur Linux, gardez les fichiers de l’instance hors du code publié et documentez les changements. Avec Docker, versionnez les fichiers de déploiement sans y inclure les secrets. Dans les deux cas, testez une mise à jour sur une copie ou un environnement de préproduction si l’instance contient les données utilisées par l’exploitation. Une mise à niveau non testée peut rendre indisponible la source de vérité au moment où une équipe en a besoin.
NetBox prend tout son sens lorsqu’il devient le référentiel commun des équipements et des préfixes, et non une seconde feuille Excel avec une interface plus agréable. Pour cela, convenez d’un propriétaire des données, de règles de nommage et d’un processus de validation avant l’import. La bonne plateforme est celle que l’équipe sait maintenir ; le choix technologique ne compensera pas une absence de règles de gestion.
Après l’installation NetBox : configuration, inventaire et sauvegardes
Une fois l’interface accessible, ne commencez pas par importer tout le contenu des tableurs historiques. Une configuration NetBox cohérente repose d’abord sur les objets structurants : sites, régions, rôles d’équipements, types de matériel et préfixes IP. Si les conventions ne sont pas décidées, les mêmes équipements finiront sous plusieurs noms et les adresses seront saisies avec des formats différents. NetBox sait contrôler de nombreuses relations, mais il ne peut pas arbitrer une nomenclature que l’équipe n’a jamais définie.
Créez un petit jeu de test représentatif. Par exemple, modélisez un site, un commutateur, un serveur, un VLAN et un sous-réseau, puis vérifiez que les relations sont compréhensibles pour une personne qui n’a pas participé à la saisie. Pour la gestion des adresses IP, documentez les préfixes et leur affectation avant de renseigner des adresses isolées. Un préfixe bien placé évite de traiter le réseau comme une liste sans hiérarchie.
Les permissions méritent une vérification avant l’ouverture à toute l’équipe. Un compte de lecture peut suffire à un technicien qui consulte les ports et les adresses, tandis que les modifications de types d’équipements ou de paramètres globaux doivent rester limitées. Attribuez des rôles précis et évitez les comptes partagés : lorsqu’une donnée est modifiée par un compte commun, retrouver l’origine d’une erreur devient pénible.
Pour importer l’existant, nettoyez d’abord les données dans leur source. Détectez les doublons d’adresses, les noms de sites incohérents et les champs vides qui cachent des informations utiles. Procédez par lots modestes et contrôlez quelques objets après chaque import. Si un script s’appuie sur l’API NetBox, testez-le sur une instance de laboratoire et consignez les transformations effectuées. L’automatisation accélère l’import, mais elle peut aussi reproduire une erreur sur des centaines de lignes en quelques secondes.
Les sauvegardes doivent inclure la base PostgreSQL et les éléments de configuration nécessaires à la reconstruction de l’instance. Selon le déploiement, les volumes et fichiers statiques peuvent aussi devoir être pris en compte. Définissez une fréquence compatible avec la perte de données acceptable, stockez une copie hors de l’hôte et testez périodiquement une restauration. Une tâche de sauvegarde qui termine sans erreur ne prouve pas que les données sont récupérables.
Surveillez l’espace disque, l’état des services, les erreurs applicatives et la disponibilité du serveur web Nginx. Une hausse des erreurs HTTP peut venir du proxy, de l’application ou d’une dépendance indisponible. Pour diagnostiquer, examinez les journaux de chaque couche dans l’ordre du chemin de requête : client, Nginx, serveur applicatif, puis PostgreSQL ou Redis. Cette méthode évite de redémarrer tous les composants à l’aveugle et de masquer la cause.
Avant une mise à jour, lisez les notes de version, vérifiez les changements de prérequis et sauvegardez la base. Pour Docker, fixez la version de l’image avant le déploiement et conservez les fichiers Compose utilisés. Pour une installation Linux classique, archivez la configuration et suivez la procédure de mise à niveau de la version concernée. Il faut aussi prévoir un retour arrière réaliste : une sauvegarde existe seulement si sa restauration a été répétée avec succès.
Un dernier contrôle opérationnel consiste à demander à un collègue de retrouver un équipement et son adresse sans aide de la personne qui a rempli la base. S’il y arrive, le modèle et les conventions sont probablement lisibles. Si chacun doit connaître les exceptions de mémoire, le travail de documentation n’est pas terminé.
Peut-on installer NetBox directement sur Windows ?
Ce n’est pas l’approche recommandée. Utilisez Docker Desktop avec WSL2 pour un laboratoire, ou déployez NetBox dans une machine virtuelle Linux pour un service partagé.
Docker convient-il à une installation de production ?
Oui, à condition de maîtriser les versions, les volumes persistants, les secrets, les mises à jour et les sauvegardes PostgreSQL. Un lancement Compose par défaut ne suffit pas à définir une exploitation fiable.
Quel système choisir pour installer NetBox durablement ?
Un serveur Linux ou une VM Linux est généralement le choix le plus simple à maintenir. L’environnement doit respecter les prérequis de la version NetBox déployée et disposer d’une stratégie de sauvegarde testée.
Nginx est-il obligatoire pour NetBox ?
Non, mais Nginx est fréquemment utilisé comme serveur web frontal pour terminer HTTPS et transmettre les requêtes à l’application. L’accès réseau et les permissions NetBox restent à configurer séparément.
