
Un smartphone perdu ne représente pas seulement le coût d’un appareil à remplacer. S’il conserve une session de messagerie ouverte, des documents téléchargés ou un accès VPN, il peut aussi devenir une porte d’entrée vers le système d’information. Le MDM, pour Mobile Device Management, sert à administrer les terminaux mobiles et à appliquer des règles de sécurité cohérentes, qu’il s’agisse de téléphones professionnels ou d’appareils personnels autorisés à accéder aux ressources de l’entreprise.
La définition du MDM ne se limite donc pas à un logiciel de suivi. Une plateforme gère l’inscription des appareils, leur configuration, le déploiement d’applications, les mises à jour et la conformité des appareils. Elle peut aussi permettre le verrouillage ou l’effacement à distance. Le choix entre outils commerciaux et solutions open source dépend surtout des systèmes d’exploitation présents, du niveau de contrôle recherché et des ressources disponibles pour exploiter la plateforme.
En bref
- Le MDM applique des réglages et des règles de sécurité aux smartphones, tablettes et parfois aux ordinateurs.
- Un outil pertinent doit couvrir l’inventaire, l’administration à distance, les mises à jour et la gestion des accès.
- Le BYOD exige une séparation nette entre données professionnelles et personnelles.
- Les solutions open source peuvent réduire la dépendance à un éditeur, mais demandent du temps d’exploitation et ne couvrent pas toutes les plateformes de la même façon.
- Un effacement à distance doit être défini selon le type d’appareil et les données concernées.
MDM : définition et périmètre de la gestion des appareils mobiles
La gestion des appareils mobiles regroupe les politiques, les processus et les outils qui permettent à une organisation de contrôler les terminaux utilisés pour le travail. La flotte peut comprendre des smartphones, des tablettes, des ordinateurs portables convertibles ou des appareils dédiés à un usage précis, comme les terminaux d’un entrepôt. Le service informatique dispose ainsi d’un inventaire et peut appliquer des configurations sans passer individuellement sur chaque appareil.
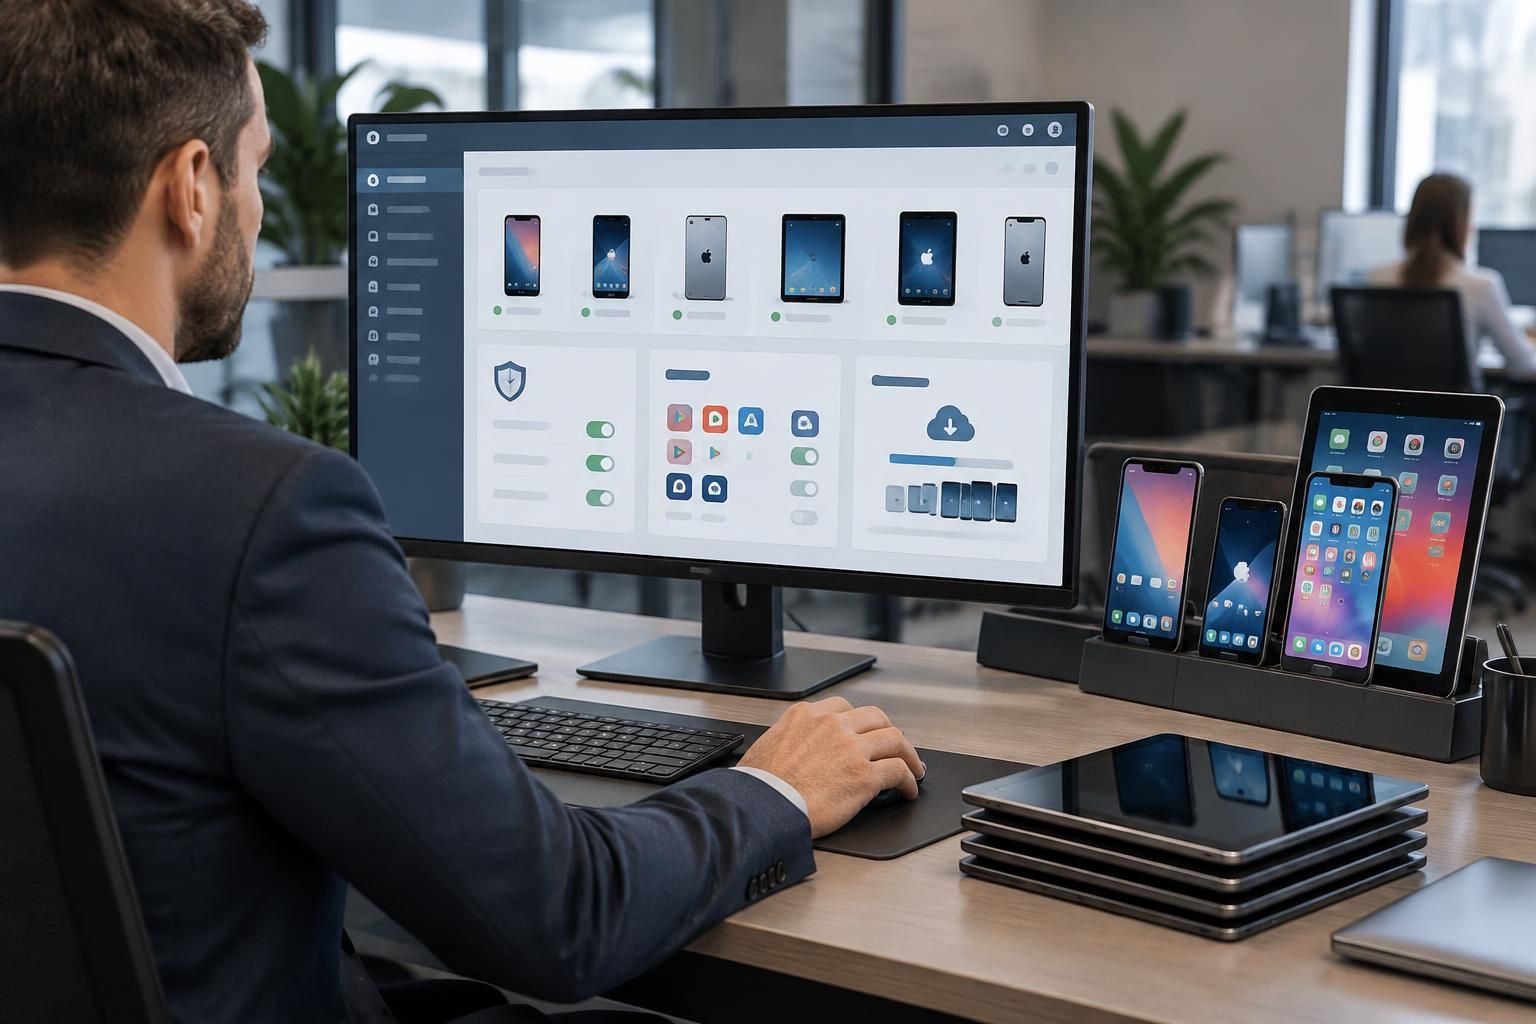
Un MDM typique associe une console d’administration, un service de communication avec les terminaux et un agent ou profil de gestion installé sur l’appareil. Après son inscription, le terminal reçoit des paramètres : code de verrouillage, accès réseau, certificats, comptes professionnels et applications autorisées. La console vérifie ensuite si l’appareil respecte les règles attendues et signale les écarts.
Ce périmètre est plus large que la seule installation d’applications. Une plateforme peut fournir des fonctions d’inventaire, de diagnostic, de mise à jour du système, de sauvegarde de paramètres et d’administration à distance. En cas de perte, l’administrateur peut verrouiller l’appareil ou lancer un effacement, sous réserve des capacités de l’OS et des règles définies par l’organisation.
Le MDM existe depuis les premiers parcs de PDA professionnels, mais son rôle a changé avec l’accès généralisé aux services cloud et au travail à distance. Un téléphone peut maintenant contenir une boîte mail, des jetons d’authentification et des documents synchronisés. Le protéger revient donc à protéger les identités et les données auxquelles il donne accès, pas seulement son matériel.
Il faut aussi distinguer MDM, EMM et UEM. L’EMM élargit la gestion aux applications, aux contenus et aux usages mobiles, tandis que l’UEM cherche à administrer depuis une même plateforme différents terminaux, notamment mobiles et postes de travail. Ces termes se recouvrent parfois dans les catalogues des éditeurs. Le nom du produit compte moins que les fonctions réellement disponibles pour les systèmes utilisés.
Dans une petite entreprise, par exemple, une dizaine de téléphones Android configurés à l’identique peuvent être gérés avec des profils simples et un processus d’inscription documenté. Une collectivité répartie sur plusieurs sites aura plutôt besoin de déléguer des droits, de distinguer les équipements par service et de suivre les appareils hors ligne. Dans les deux cas, le MDM doit traduire une politique concrète en réglages applicables et vérifiables.
Comment fonctionnent les outils MDM au quotidien ?
L’inscription est le point de départ. Un appareil peut être préparé par le service informatique avant sa remise au salarié, inscrit par l’utilisateur au moyen d’un portail ou intégré automatiquement via les outils de déploiement du fabricant. Le mode choisi détermine le niveau de contrôle possible. Un appareil appartenant à l’entreprise peut généralement recevoir une configuration plus stricte qu’un téléphone personnel enregistré pour accéder aux courriels.
Une fois inscrit, le terminal communique avec le service MDM et reçoit un profil de gestion. Ce profil peut imposer un code de déverrouillage, configurer le Wi-Fi, installer un certificat ou rendre disponibles des applications professionnelles. La console suit ensuite l’état de l’appareil : version du système, dernière communication, chiffrement ou présence des réglages requis, selon les données exposées par la plateforme et l’OS.
Le déploiement d’applications évite de demander aux employés de trouver manuellement la bonne version dans un magasin d’applications. L’administrateur peut attribuer une application à un groupe, retirer une version obsolète ou rendre un outil disponible dans un catalogue interne. Pour une application métier, il faut aussi tester les mises à jour : une version récente peut modifier l’authentification ou ne plus fonctionner avec un ancien système.
Les mises à jour du système sont un autre chantier. Certaines plateformes permettent de planifier leur installation ou de définir une fenêtre de déploiement, mais elles ne garantissent pas que chaque appareil se mettra à jour immédiatement. Un terminal éteint, sans réseau ou avec trop peu de batterie peut rester en attente. Un bon suivi distingue donc les appareils réellement à jour de ceux qui n’ont pas encore reçu la commande.
La supervision permet de repérer un terminal qui n’a pas communiqué depuis plusieurs jours ou qui ne respecte plus les règles. Il ne faut pas confondre cette fonction avec une surveillance permanente de l’utilisateur. Les données collectées doivent rester limitées à ce qui sert à la sécurité et au support. La localisation, en particulier, doit être encadrée par les règles internes et le droit applicable, surtout pour un appareil personnel.
En cas d’incident, l’administration à distance donne au support des actions rapides : verrouillage, suppression du profil professionnel, réinitialisation ou effacement complet. Ce ne sont pas des opérations équivalentes. Sur un appareil personnel, la suppression sélective des données professionnelles est préférable lorsque la plateforme la prend en charge ; sur un terminal perdu appartenant à l’entreprise, un effacement complet peut être justifié.
Le MDM ne remplace ni l’authentification multifacteur, ni les sauvegardes, ni la gestion des identités. Il complète ces contrôles. Pour les accès réseau, un VPN peut sécuriser certains échanges, mais son usage doit correspondre au besoin réel : un guide sur le fonctionnement de Cloudflare WARP et du VPN aide à distinguer les usages d’un tunnel et ceux d’une plateforme MDM.
Choisir une solution MDM selon la flotte et les usages
Le choix d’un outil MDM commence par un inventaire, pas par une démonstration commerciale. Il faut relever les systèmes d’exploitation et leurs versions, le nombre d’appareils, leur propriété, les applications nécessaires et les contraintes de réseau. Un outil conçu pour des téléphones Android dédiés à la logistique ne répondra pas forcément aux besoins d’une entreprise qui gère aussi des iPhone personnels et des Mac.
La prise en charge multiplateforme mérite une vérification concrète. « Compatible avec iOS et Android » ne signifie pas que toutes les fonctions sont identiques sur chaque système. Les fabricants limitent certaines commandes, et les options disponibles varient selon le mode d’inscription, la version de l’OS et le type d’appareil. Demandez une démonstration sur des terminaux représentatifs, puis testez le retrait d’un appareil, la mise à jour et l’effacement.
| Critère | Vérification pratique | Pourquoi cela compte |
|---|---|---|
| Plateformes | Tester chaque OS et mode d’inscription réellement utilisé | Les fonctions diffèrent selon le fabricant et le contexte |
| Conformité | Définir les règles contrôlées et les actions en cas d’écart | Une alerte sans procédure ne réduit pas le risque |
| Déploiement | Installer, mettre à jour et retirer une application de test | Les applications métier conditionnent le travail quotidien |
| Exploitation | Vérifier les rôles, journaux, rapports et possibilités d’export | Le support doit pouvoir agir sans droits excessifs |
| Coût total | Inclure licences, hébergement, intégration et temps d’administration | Un tarif bas peut déplacer la charge vers l’équipe interne |
Pour les outils MDM en mode cloud, l’éditeur héberge la console et gère l’infrastructure de service. Cela simplifie souvent les mises à jour de la plateforme, mais ne dispense pas de vérifier la localisation des données, les options d’export, les mécanismes d’authentification et les procédures de sortie. Pour un déploiement sur site, l’organisation garde davantage de maîtrise, au prix de la maintenance, des sauvegardes et de la haute disponibilité.
La conformité des appareils doit déclencher une réponse proportionnée. Un appareil sans code de verrouillage peut être bloqué jusqu’à sa mise en conformité ; un appareil simplement en retard de mise à jour peut d’abord recevoir une notification et un délai. Tout bloquer à la première anomalie transforme vite le support en centre de dérogations. À l’inverse, des alertes ignorées finissent par ne plus être lues.
Le BYOD demande une attention spécifique. La politique doit expliquer quelles données sont visibles par l’entreprise, quelles actions l’administrateur peut lancer et ce qui se passe au départ du salarié. Il faut éviter de promettre une séparation parfaite si les outils retenus ne savent pas isoler les données professionnelles. Une procédure claire et comprise vaut mieux qu’une règle technique opaque.
Enfin, prévoyez un pilote avec un petit groupe représentatif : support, utilisateurs terrain et responsables métier. Mesurez le temps d’inscription, les échecs d’installation, la charge de support et les cas où une règle bloque une tâche légitime. La meilleure plateforme n’est pas celle qui affiche le plus de fonctions, mais celle que l’équipe saura maintenir sans contourner ses propres règles.
Solutions MDM open source : possibilités et limites
Une solution open source donne accès au code et permet, selon la licence et le projet, d’auditer, modifier ou héberger soi-même tout ou partie de la plateforme. C’est intéressant pour une organisation qui veut maîtriser son infrastructure, intégrer le MDM à des outils existants ou éviter une facturation par appareil. Mais « gratuit » ne signifie pas « sans coût » : il faut installer, mettre à jour, superviser et dépanner le service.
Headwind MDM est un exemple de projet orienté vers la gestion d’appareils Android. Il peut convenir à une flotte dédiée, comme des tablettes utilisées en point de vente ou des terminaux de terrain, lorsque les fonctions proposées correspondent au besoin. Avant de le retenir, il faut vérifier les capacités de la version évaluée, le rythme de maintenance du projet, les prérequis Android et les options de support disponibles.
Le périmètre iOS est plus contraint. Apple impose ses propres mécanismes d’inscription et de gestion, et la présence d’un projet libre ne supprime pas ces dépendances. L’intégration peut demander des certificats, des services Apple et un processus d’enrôlement adapté. Une solution open source qui gère efficacement Android ne doit donc pas être présentée comme une réponse universelle à une flotte mixte.
Il existe aussi des projets libres d’administration de terminaux qui ne sont pas des MDM complets au sens attendu par une entreprise. Certains privilégient la gestion de postes, l’inventaire ou le déploiement de logiciels plutôt que les fonctions mobiles natives. Il faut regarder les cas d’usage documentés, l’activité des dépôts, la fréquence des versions et les problèmes ouverts, pas seulement la page de présentation.
Avant un déploiement, montez un environnement de test isolé et vérifiez au minimum l’inscription, l’application des profils, le déploiement d’une application, la remontée d’inventaire, le retrait d’un appareil et le traitement d’une perte. Testez également la restauration de la base et des fichiers de configuration. Une console qui fonctionne n’est pas encore un service exploitable si personne ne sait la reconstruire après une panne.
Les solutions open source sont un bon choix quand l’équipe possède les compétences pour assumer l’exploitation et que le parc reste dans le périmètre fonctionnel du projet. Elles deviennent moins séduisantes si chaque mise à jour réclame une intervention manuelle ou si le support constructeur est une exigence contractuelle. Dans ce cas, une offre commerciale peut coûter moins cher que plusieurs jours de dépannage interne.
Le critère décisif reste la capacité à appliquer les politiques sans fragiliser le quotidien. Un outil libre bien maintenu, testé et sauvegardé peut rendre un service solide. Un projet abandonné, même gratuit et riche en fonctions, finit par créer une dette de sécurité. La licence ne remplace jamais l’évaluation de la maintenance.
Déployer le MDM sans bloquer les utilisateurs
Un déploiement réussi commence par une politique courte, comprise par les utilisateurs et liée aux risques réels. Elle doit préciser qui possède les appareils, quelles données peuvent y être stockées, quels contrôles sont appliqués et qui peut déclencher un verrouillage ou un effacement. Évitez les réglages « par défaut » qui s’accumulent au fil des années sans responsable identifié.
Définissez ensuite des profils par usage. Un téléphone de direction, une tablette de caisse et un terminal logistique n’ont pas les mêmes besoins. Le premier peut nécessiter le courrier et l’accès conditionnel aux ressources ; le second doit souvent rester limité à quelques applications ; le troisième peut être partagé entre plusieurs équipes. Des groupes cohérents évitent de créer une exception par appareil.
Pour organiser le travail, commencez par ces vérifications :
- Inventorier les modèles, systèmes, propriétaires et applications nécessaires.
- Écrire les règles de sécurité et les réponses prévues en cas de non-conformité.
- Tester l’inscription, les mises à jour et les scénarios de perte sur un groupe pilote.
- Former le support aux actions réversibles et aux commandes d’effacement.
- Documenter les sauvegardes, les droits d’administration et la sortie du service.
La sécurité mobile dépend aussi de la gestion des identités. Un appareil conforme ne prouve pas que son utilisateur est légitime : associez le MDM à l’authentification multifacteur, à des droits minimaux et, si possible, à des règles d’accès conditionnel. Si les équipes utilisent des services cloud, la résolution DNS et les accès réseau doivent être documentés séparément ; le guide sur la configuration DNS avec Cloudflare et IPv6 peut compléter cette réflexion sur les dépendances réseau.
Les rapports automatisés sont utiles lorsqu’ils conduisent à une action précise. Un tableau de bord doit faire ressortir les appareils inactifs, les systèmes trop anciens et les échecs de déploiement, plutôt que multiplier les indicateurs sans priorité. Attribuez un propriétaire à chaque alerte et définissez un délai de traitement ; sinon, les rapports deviennent une archive que personne ne consulte.
Prévoyez enfin un processus de renouvellement et de départ. Lorsqu’un salarié quitte l’organisation, il faut retirer ses accès, récupérer ou effacer l’appareil selon son statut et vérifier que les données professionnelles ne restent pas synchronisées ailleurs. Pour un terminal perdu, le support doit connaître l’ordre des actions : révoquer les sessions et certificats, verrouiller l’appareil, puis effacer les données si le risque le justifie.
Une flotte bien gérée ne se mesure pas au nombre de commandes disponibles dans la console. Elle se reconnaît à des appareils inventoriés, des règles compréhensibles et une procédure de récupération testée avant l’incident.
À quoi sert un MDM dans une entreprise ?
Un MDM sert à inscrire, configurer, inventorier et sécuriser les appareils mobiles. Il facilite aussi le déploiement d’applications, le suivi de conformité et les actions à distance en cas de perte ou de non-respect des règles.
Un MDM peut-il effacer un téléphone personnel ?
Cela dépend du mode d’inscription et des fonctions de la plateforme. Pour le BYOD, privilégiez l’effacement sélectif des données professionnelles et expliquez clairement aux utilisateurs les actions possibles avant l’inscription.
Existe-t-il des solutions MDM open source ?
Oui, certains projets libres ciblent notamment la gestion d’appareils Android. Leur couverture varie selon les systèmes et les fonctions ; vérifiez la maintenance du projet, les capacités disponibles et le coût d’exploitation avant de choisir.
Le MDM remplace-t-il un antivirus ou l’authentification multifacteur ?
Non. Le MDM applique des configurations et des règles aux terminaux, mais il complète d’autres contrôles comme la protection contre les logiciels malveillants, l’authentification multifacteur, les sauvegardes et la gestion des identités.
